El verdadero costo de las interrupciones digitales (y por qué son tan baratas de lanzar)
· Rafael Cortes · 4 min de lectura
Las interrupciones digitales automatizadas son más baratas y comunes de lo que piensan los empresarios, pero unos pocos pasos prácticos pueden proteger sus operaciones.
La comercialización de la interrupción digital
Muchos propietarios de pequeñas y medianas empresas asumen que los ataques digitales y las interrupciones de red solo les ocurren a las grandes corporaciones. Es fácil pensar: "¿Por qué un hacker se fijaría en mi negocio local cuando hay empresas multinacionales a la vuelta de la esquina?"
La realidad es que las interrupciones digitales modernas rara vez son personales. Hoy en día, una gran parte de los ataques en línea son baratos, automatizados y completamente oportunistas. Los actores maliciosos ya no necesitan conocimientos técnicos profundos ni presupuestos masivos; en su lugar, las herramientas y los datos robados se comercializan abiertamente en los mercados de la web oscura a precios sorprendentemente bajos.
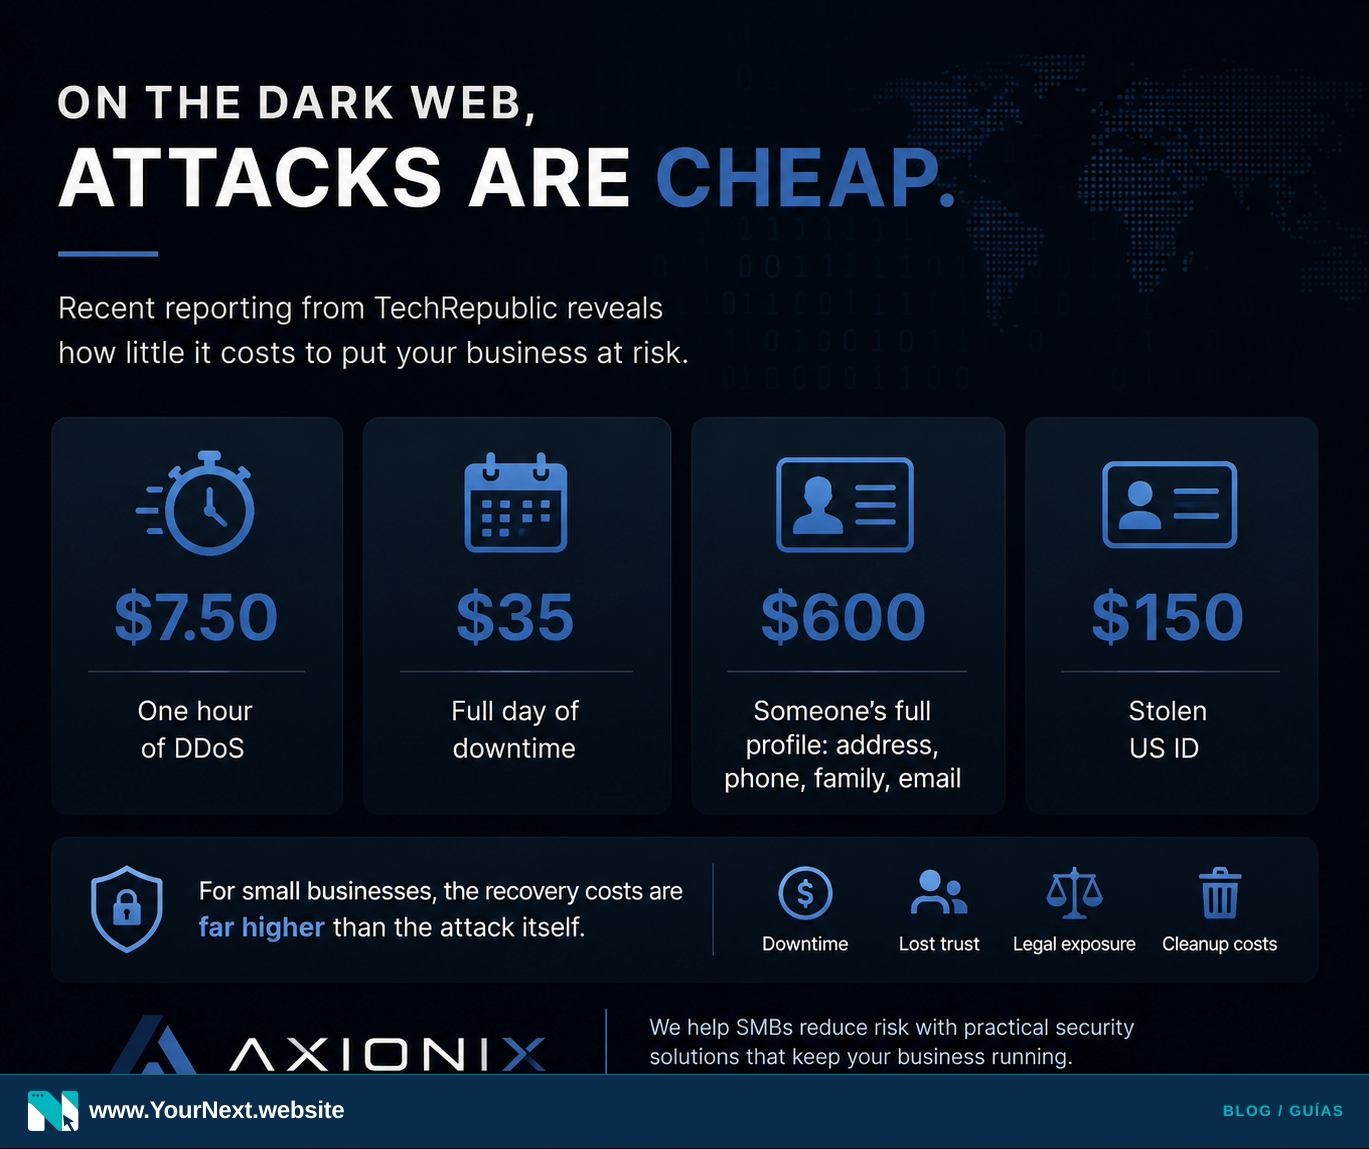
Informes recientes de TechRepublic destacaron lo baja que se ha vuelto la barrera de entrada. Los precios anunciados abiertamente para las herramientas de interrupción digital incluyen:
- $7.50 por una hora de interrupción continua de un sitio web (actividad DDoS)
- $35.00 para interrumpir un sistema específico durante un día completo
- $150.00 por documentos de identificación personal robados
- $600.00 por perfiles personales completos e información comercial confidencial expuesta
La lección fundamental aquí no son las cifras exactas en dólares. Es darse cuenta de que lanzar un ataque digital menor cuesta menos que un almuerzo de negocios informal. Como el costo de entrada es tan bajo, los bots automatizados escanean constantemente Internet en busca de puntos de acceso fáciles, independientemente del tamaño de la empresa.
Dónde se encuentran realmente las vulnerabilidades
La mayoría de las interrupciones en las pequeñas empresas no provienen de grupos de hackers sofisticados al estilo de Hollywood que superan complejos sistemas de defensa. Por el contrario, ocurren debido a brechas operativas simples y cotidianas que son fáciles de pasar por alto cuando se gestiona un equipo ocupado.
Los desencadenantes más comunes de una interrupción en la red empresarial incluyen contraseñas de empleados reutilizadas en múltiples sitios web, credenciales expuestas de antiguas filtraciones de datos de terceros, correos electrónicos de phishing estándar que engañan al personal para que introduzca sus datos de acceso, sistemas de software desactualizados que carecen de parches de estabilidad recientes y datos filtrados de la empresa expuestos en foros públicos.
Aunque las herramientas para causar estos problemas son increíblemente baratas de adquirir, el costo para que una pyme se recupere de ellos es desproporcionadamente alto. El verdadero daño rara vez es el ataque en sí; es el tiempo de inactividad operativa resultante, la pérdida de confianza de los clientes, la interrupción repentina de los ingresos diarios, la posible exposición legal o regulatoria y las tarifas inesperadas de limpieza técnica necesarias para que todo vuelva a funcionar normalmente.
Su lista de verificación semanal de seguridad del sistema
No necesita un presupuesto de nivel corporativo para proteger su empresa. Tomar estas cuatro acciones prácticas esta semana eliminará los puntos débiles técnicos más comunes:
- Auditar las contraseñas de los empleados: Exija el uso de un gestor de contraseñas de equipo para garantizar que ninguna cuenta comparta la misma contraseña.
- Activar MFA: Habilite la autenticación de múltiples factores en el correo electrónico de la empresa, el software de contabilidad y el registrador de dominio principal de inmediato.
- Ejecutar actualizaciones del sistema: Revise las plataformas web de la empresa, los sistemas de gestión de contenido y el hardware de la oficina local para asegurarse de aplicar todas las actualizaciones de seguridad.
- Revisar las listas de acceso: Verifique sus unidades de nube compartidas y elimine el acceso de cualquier ex-empleado, contratista o proveedor externo desactualizado.
Seguridad práctica diseñada para funcionar
Proteger sus operaciones no significa añadir procesos pesados y confusos que ralenticen a su equipo. Se trata de establecer hábitos técnicos diarios y confiables que cierren los puntos de entrada más sencillos para las herramientas automatizadas.
Axionix Systems puede ayudar. Nos enfocamos en mejoras prácticas de seguridad, revisiones de riesgo de seguridad web y protecciones fundamentales que mantienen su negocio estable sin complejidad innecesaria. Si tiene curiosidad sobre qué información o credenciales de su empresa podrían estar ya expuestas en línea, contáctenos en axionixsystems.com.