La concientización en ciberseguridad es un control operativo
· Rafael Cortes · 3 min de lectura
La tecnología puede bloquear muchas amenazas, pero los empleados aún toman decisiones diarias que determinan si prosperan el fraude, el phishing y la exposición de datos.
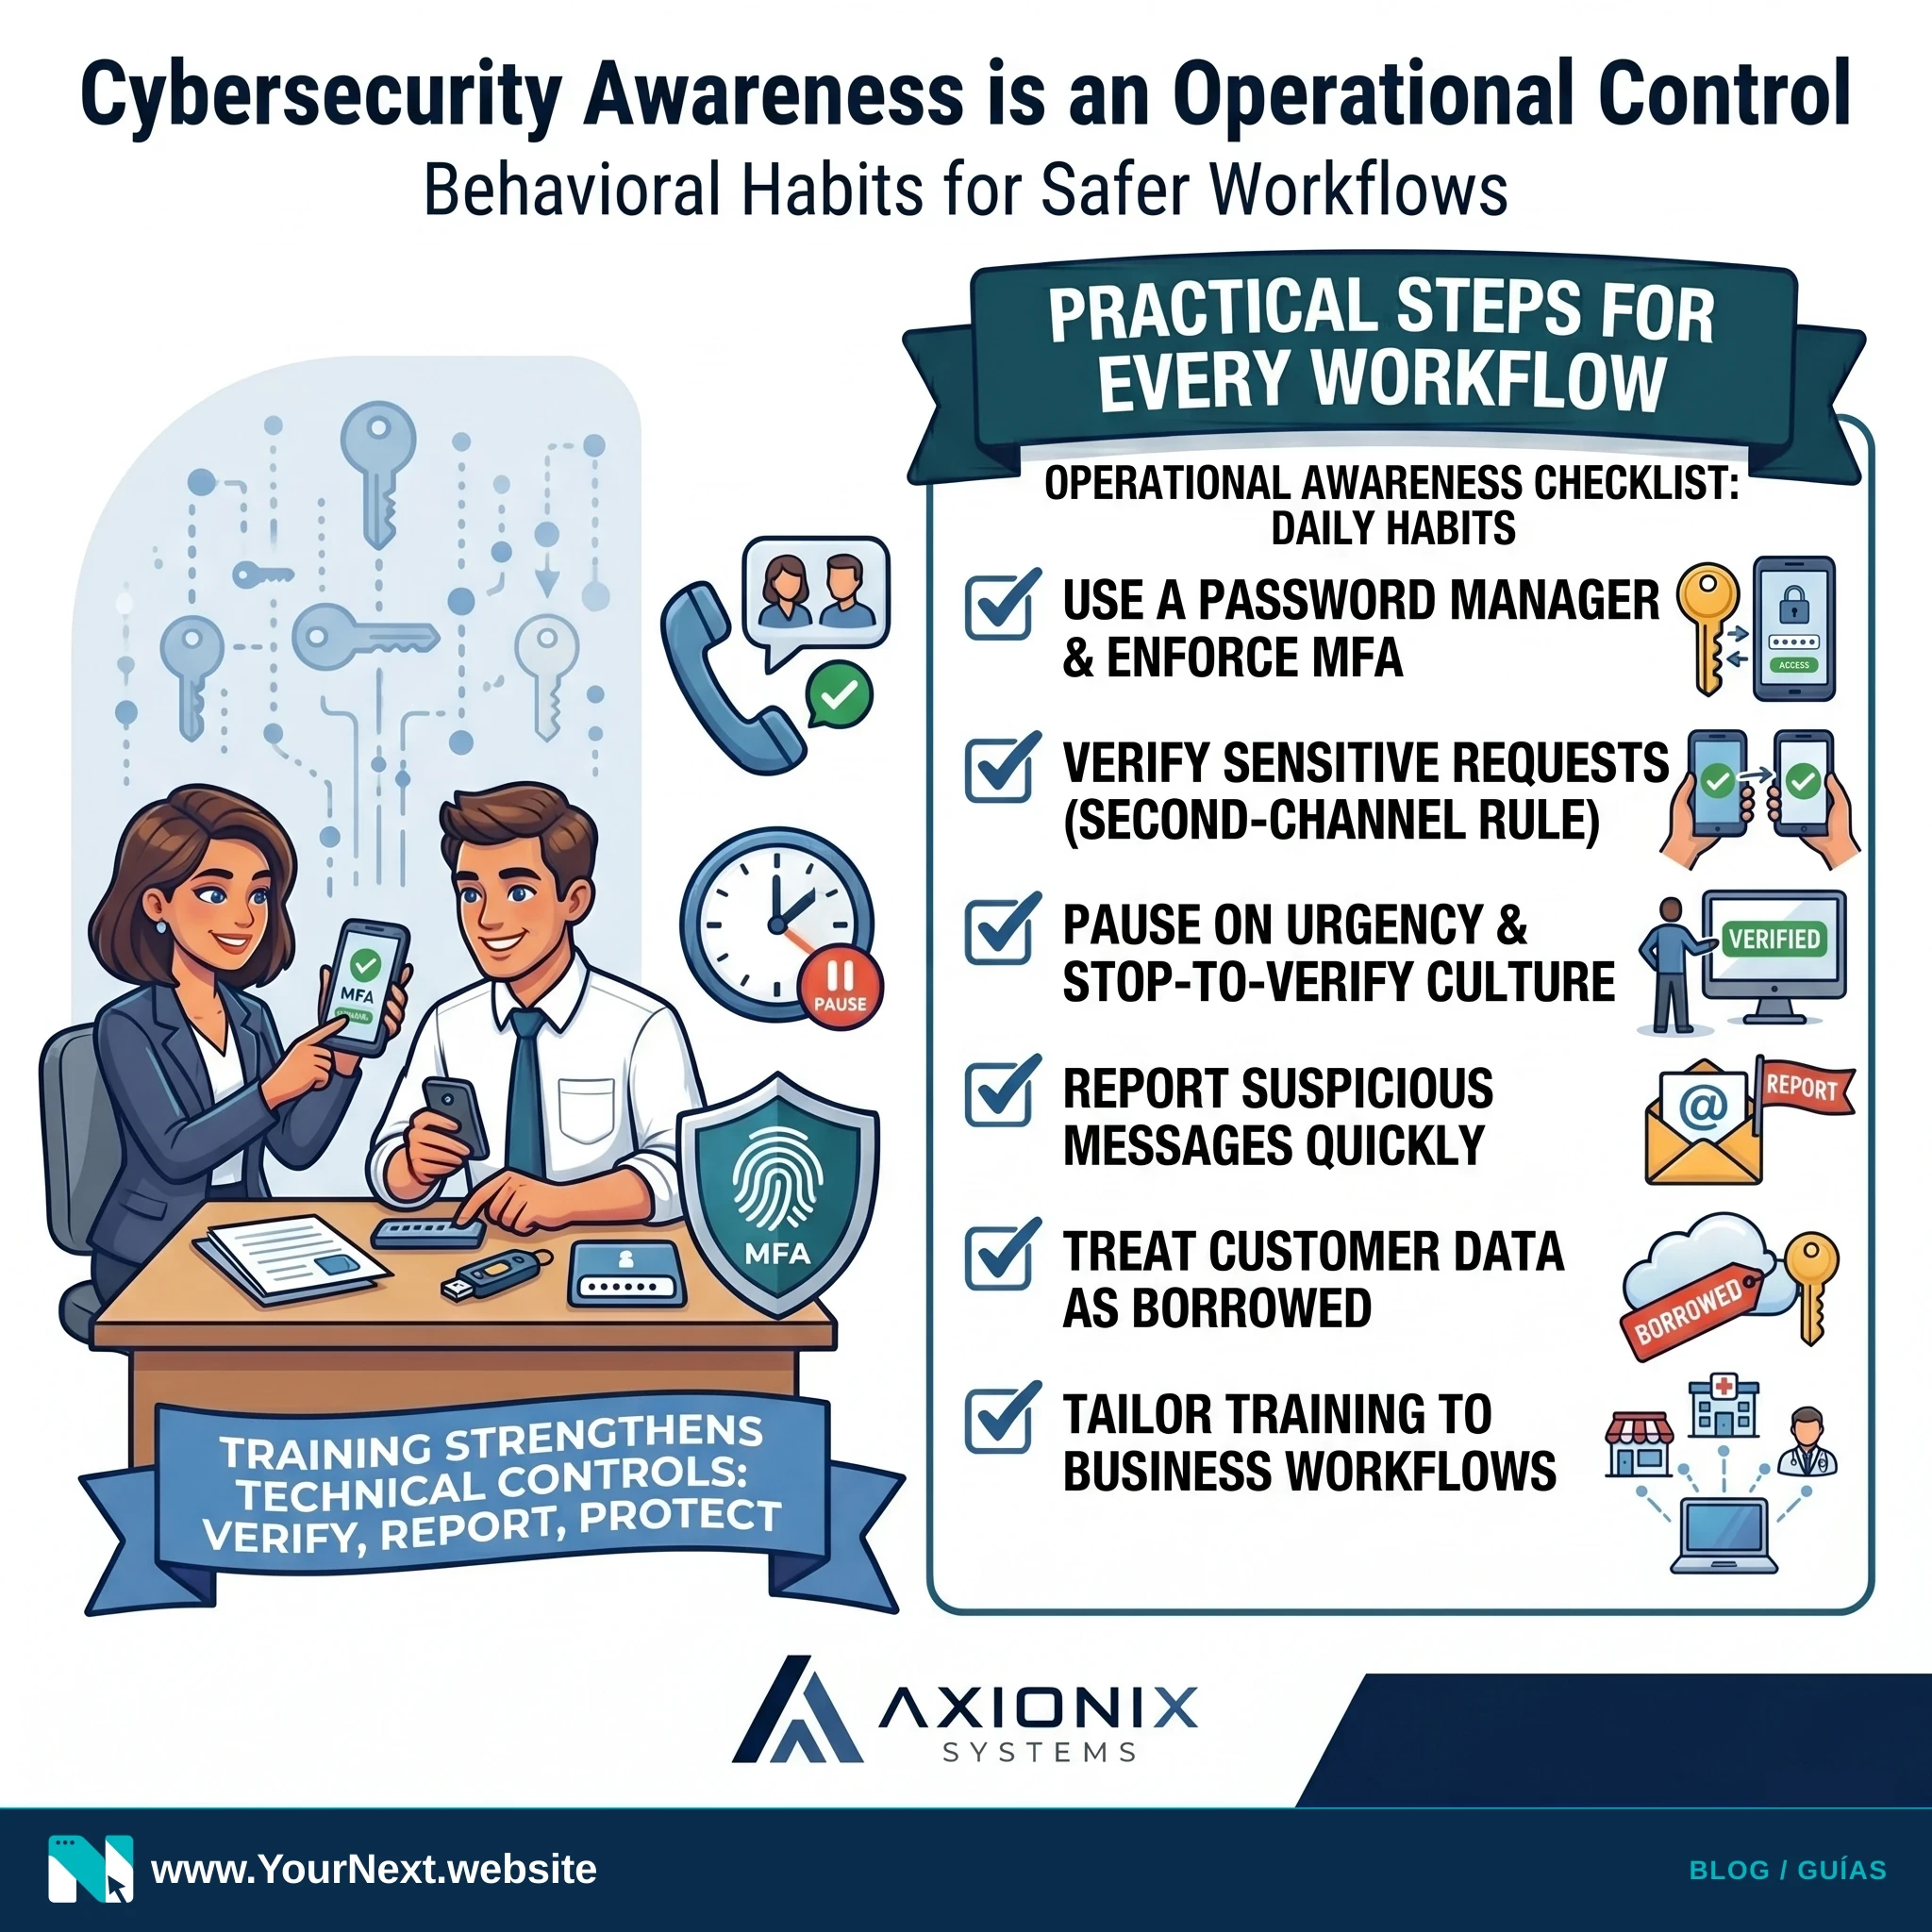
Las pequeñas empresas a menudo piensan en la concientización en ciberseguridad como un requisito de cumplimiento: ver un video, completar una prueba y seguir adelante. Eso pierde el punto. La concientización es útil cuando cambia conductas en los momentos importantes: abrir un archivo adjunto, aprobar un pago, compartir información de clientes, reutilizar una contraseña o decidir si una solicitud parece lo bastante extraña como para verificarla.
Los atacantes apuntan con frecuencia a las personas porque las personas están dentro de los flujos reales de trabajo. Saben que las facturas necesitan aprobación, que los proveedores cambian datos bancarios, que los gerentes envían solicitudes urgentes y que los empleados ocupados quieren ayudar. La capacitación debe preparar al personal para esas situaciones, no solo definir términos abstractos.
La capacitación útil es práctica y repetible
Los buenos programas enseñan patrones reconocibles, rutas simples de escalamiento y unos pocos hábitos que los empleados sí pueden sostener: detenerse ante la urgencia, verificar solicitudes sensibles por un segundo canal, reportar mensajes sospechosos rápidamente, usar gestores de contraseñas y MFA, y tratar los datos de clientes como algo prestado, no propio.
Esa capacitación no reemplaza los controles técnicos. Los refuerza. Correo seguro, controles de acceso, respaldos y monitoreo funcionan mejor cuando los empleados entienden qué protegen y qué hacer cuando algo no parece correcto.
La concientización debe ajustarse al negocio
Un equipo de ventas, una oficina médica y una firma profesional pequeña no tienen flujos idénticos. La capacitación funciona mejor cuando refleja los sistemas que realmente usan, los datos que realmente manejan y las estafas que con mayor probabilidad encontrarán. Por eso un portal de aprendizaje práctico y reportes claros de finalización pueden importar más que una casilla genérica anual.
Lista de acciones rápidas para propietarios de empresas
- Establezca la regla del doble canal: Exija que cualquier cambio de datos bancarios o pago superior a cierto límite se verifique por teléfono o videollamada, nunca solo por correo.
- Haga una reunión breve de 15 minutos: Muestre a su equipo ejemplos de ataques reales de phishing y fomente una cultura donde detenerse a verificar sea valorado.
- Exija gestores de contraseñas y MFA: Asegúrese de que todos usen un gestor (como Bitwarden o 1Password) y activen la autenticación de doble factor (MFA) en plataformas clave.
¿Necesita ayuda para configurar capacitación en seguridad para su equipo? Contáctenos hoy mismo.
Axionix Systems puede ayudar. Ofrecemos capacitación práctica de concientización en ciberseguridad y orientación relacionada para equipos de pequeñas empresas. Conozca más en axionixsystems.com.